
Perímetro de seguridad
Cifrado de extremo a extremo
Protección adicional entre el servidor y el dispositivo: aunque se intercepte el tráfico, el contenido sigue ilegible.
Bases de datos en su contorno
Conserve los datos en su infraestructura: usted controla ubicación, accesos y copias de seguridad.
Contornos de red cerrados
Despliegue en entornos aislados sin internet público, incluido un appliance hardware-software.
Roles y permisos API
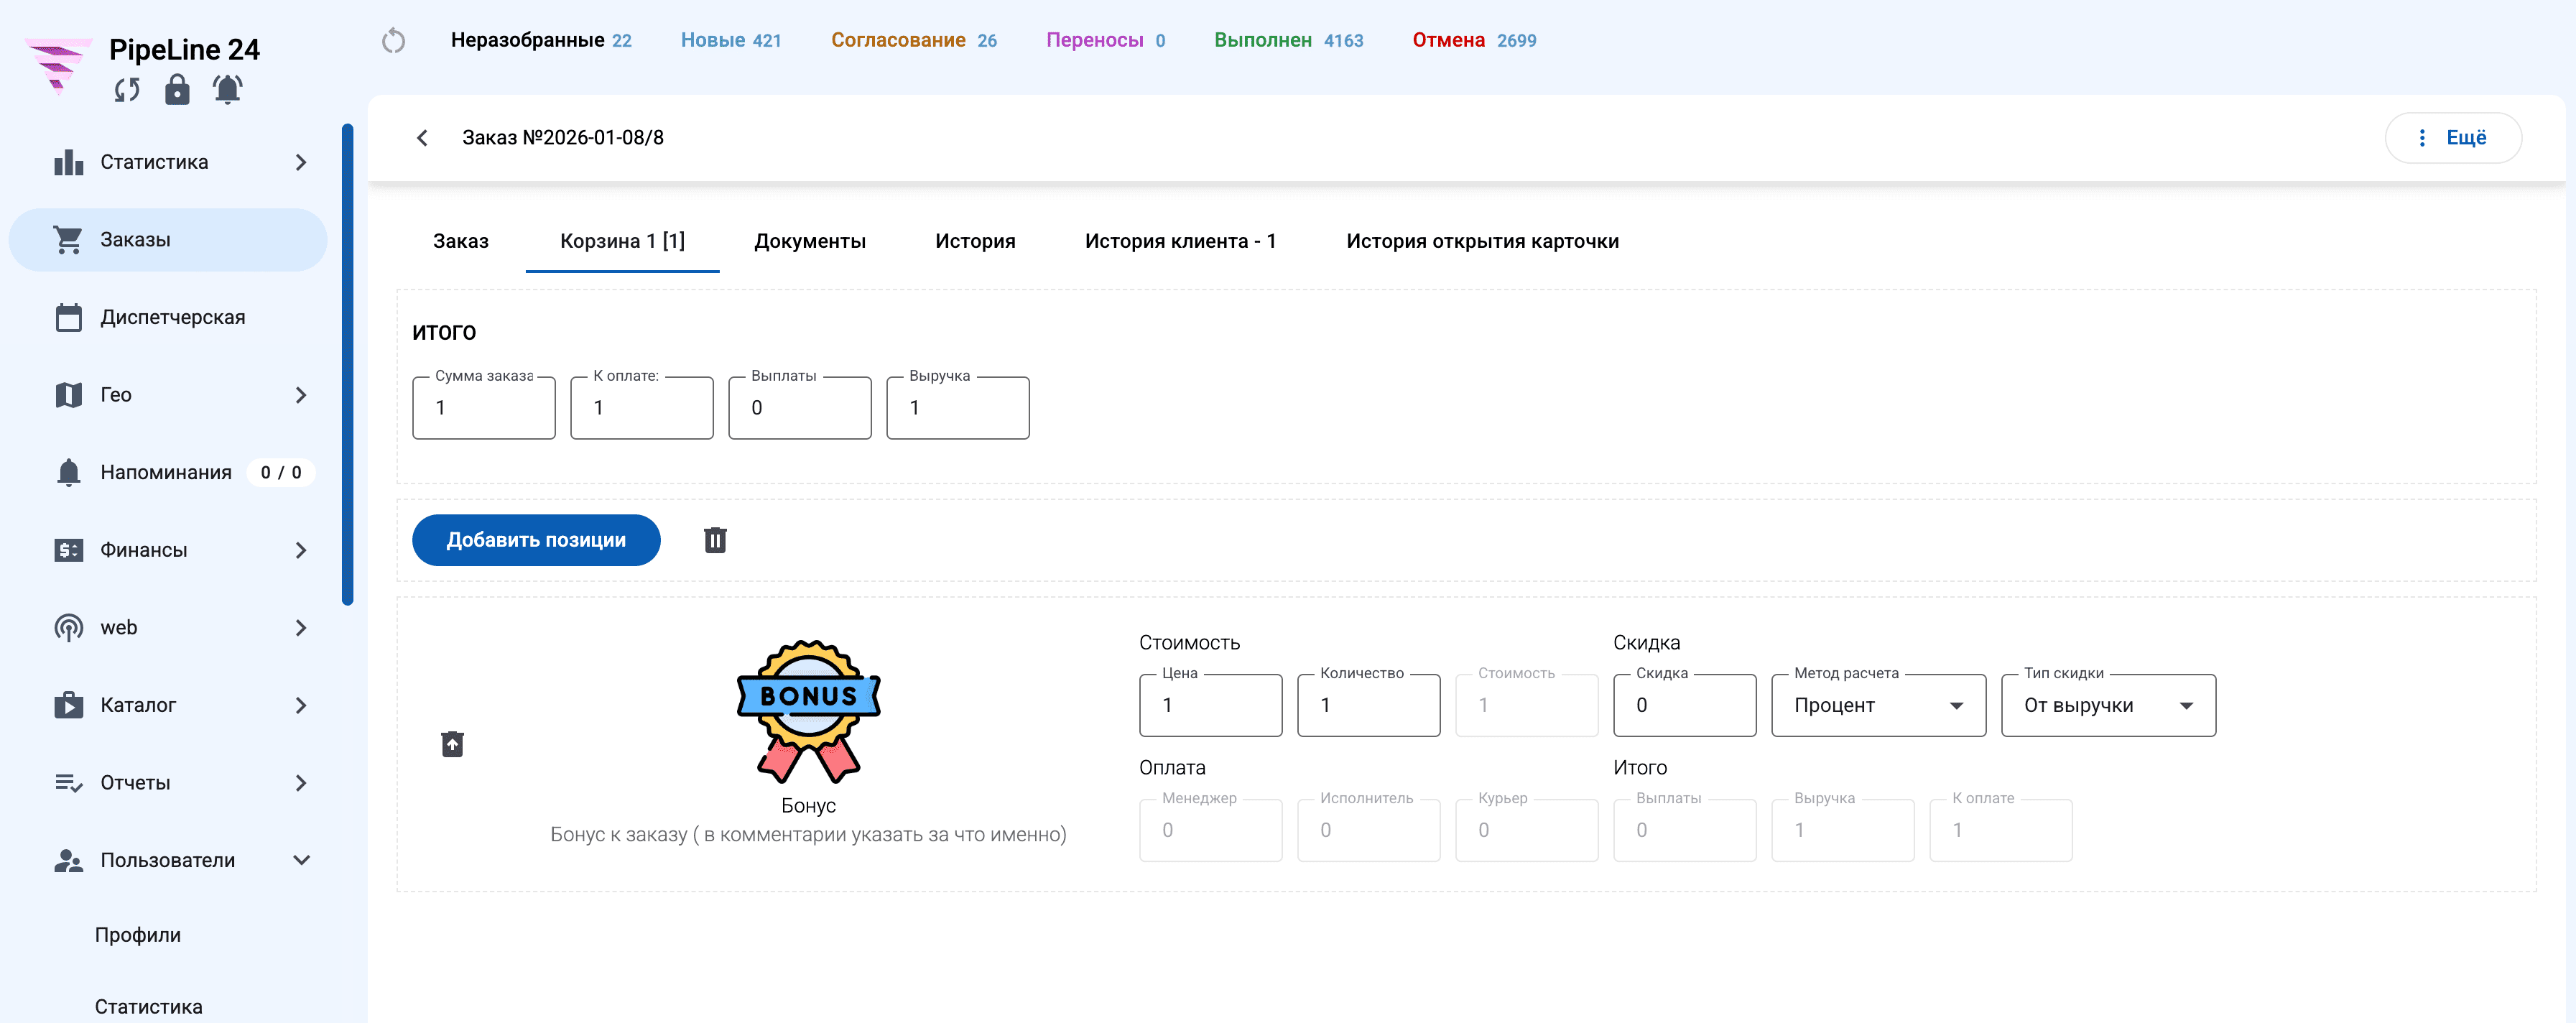
Modelo de roles y permisos por cada endpoint de la API — interfaz e integraciones bajo un mismo marco.
Bases de datos en su contorno
Si las políticas exigen que los datos permanezcan en su lado, coloque la base y los servicios en su contorno.
- Despliegue self-hosted con el almacén de datos bajo su control
- Usted define ubicación, accesos y estrategia de copias de seguridad
- Adecuado para requisitos internos de seguridad y cumplimiento
- Ayudamos a elegir el modelo de despliegue según sus riesgos
Modelo de roles
Roles flexibles y permisos precisos — hasta cada endpoint de la API.
- Roles según departamentos y escenarios: quién ve qué y qué acciones puede hacer
- Configuración de permisos por cada endpoint de la API — permitir o denegar una ruta
- La interfaz y la API siguen el mismo modelo de acceso
- Jerarquía de roles: los usuarios trabajan solo con los permisos asignados
- Ideal para integraciones OpenAPI: los sistemas externos reciben exactamente los derechos necesarios
Auditoría y apagado de emergencia
Cuando necesita control tras un incidente — hay un registro de acciones y forma de detener un proyecto al instante.
- Registro de auditoría de acciones críticas para investigación y control
- Apagado inmediato del proyecto desde el área de cliente
- Escenarios ante acceso comprometido o amenazas externas
- Preparados para situaciones inesperadas sin detener toda la plataforma